Domain ipwb.de kaufen?
Wir ziehen mit dem Projekt
ipwb.de um.
Sind Sie am Kauf der Domain
ipwb.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ipwb.de kaufen?
Wie kann ein Sicherheitsaudit dazu beitragen, die Risiken für ein Unternehmen zu minimieren? Welche Schritte sind notwendig, um ein effektives Sicherheitsaudit durchzuführen?
Ein Sicherheitsaudit kann dazu beitragen, die Risiken für ein Unternehmen zu minimieren, indem es potenzielle Sicherheitslücken und Schwachstellen identifiziert. Um ein effektives Sicherheitsaudit durchzuführen, müssen zunächst die Ziele und Anforderungen des Unternehmens definiert werden. Anschließend sollten alle relevanten Systeme, Prozesse und Richtlinien überprüft und bewertet werden, um mögliche Sicherheitsrisiken zu identifizieren und geeignete Maßnahmen zur Behebung zu empfehlen. **
Was sind die Schlüsselaspekte, die bei einem Sicherheitsaudit berücksichtigt werden müssen?
Bei einem Sicherheitsaudit müssen die physische Sicherheit der Räumlichkeiten, die Zugriffskontrollen und die Datensicherheit überprüft werden. Zudem sollten auch die Sicherheitsrichtlinien und -verfahren des Unternehmens analysiert werden. Abschließend ist es wichtig, potenzielle Schwachstellen zu identifizieren und entsprechende Maßnahmen zur Behebung vorzuschlagen. **

Ähnliche Suchbegriffe für Sicherheitsaudit
Top-Angebote
Produkte zum Begriff Sicherheitsaudit:
-
Die Bedeutung von Sicherheit, Datenschutz und Vertrauen in der Cybersicherheit, Taschenbuch von Rajneesh Upadhaya, Verlag Unser Wissen,Die Bedeutung Von Sicherheit, Datenschutz Und Vertrauen In Der Cybersicherheit, Taschenbuch Von Rajneesh Upadhaya, Verlag Unser Wissen, 978-620-8-23912-1, Seitenanzahl: 5235,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
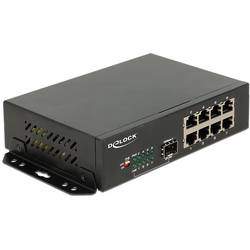
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
"Welche Schritte sind notwendig, um ein umfassendes Sicherheitsaudit in einem Unternehmen durchzuführen?"
1. Identifizierung der zu überprüfenden Bereiche und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines umfassenden Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die Schritte, um ein effektives Sicherheitsaudit in einem Unternehmen durchzuführen?
1. Identifiziere die zu prüfenden Bereiche und erstelle einen Auditplan. 2. Führe eine gründliche Analyse der Sicherheitsmaßnahmen und -richtlinien durch. 3. Dokumentiere die Ergebnisse, identifiziere Schwachstellen und empfehle Maßnahmen zur Verbesserung der Sicherheit. **
-
"Was sind die wichtigsten Aspekte, die bei einem Sicherheitsaudit berücksichtigt werden sollten?"
Die wichtigsten Aspekte, die bei einem Sicherheitsaudit berücksichtigt werden sollten, sind die Identifizierung von Sicherheitslücken und Schwachstellen im System, die Überprüfung der Einhaltung von Sicherheitsrichtlinien und -standards sowie die Bewertung der Wirksamkeit von Sicherheitsmaßnahmen und -kontrollen. Es ist auch wichtig, die Risikobewertung und -management zu berücksichtigen, um potenzielle Bedrohungen und Auswirkungen auf die Sicherheit zu minimieren. Letztendlich sollte das Sicherheitsaudit dazu dienen, die Sicherheit des Unternehmens zu verbessern und die Vertraulichkeit, Integrität und Verfügbarkeit von Daten zu gewährleisten. **
-
"Welche Aspekte werden bei einem Sicherheitsaudit in einem Unternehmen in der Regel überprüft und bewertet?" "Wie kann ein erfolgreiches Sicherheitsaudit zur Identifizierung und Behebung von Sicherheitslücken in einer Organisation beitragen?"
Bei einem Sicherheitsaudit werden in der Regel Aspekte wie physische Sicherheit, IT-Sicherheit, Zugriffskontrollen und Sicherheitsrichtlinien überprüft und bewertet. Ein erfolgreiches Sicherheitsaudit kann dazu beitragen, potenzielle Sicherheitslücken aufzudecken, Schwachstellen zu identifizieren und Maßnahmen zur Behebung dieser Lücken zu empfehlen. Durch regelmäßige Sicherheitsaudits kann eine Organisation ihre Sicherheitsstandards verbessern und sich vor möglichen Sicherheitsrisiken schützen. **

Was sind die grundlegenden Schritte, um ein effektives Sicherheitsaudit in einem Unternehmen durchzuführen?
1. Identifiziere die zu überprüfenden Sicherheitsziele und -anforderungen. 2. Führe eine umfassende Analyse der aktuellen Sicherheitsmaßnahmen und -prozesse durch. 3. Entwickle und implementiere Maßnahmen zur Verbesserung der Sicherheit basierend auf den Ergebnissen des Audits. **
Wie kann man ein Sicherheitsaudit durchführen und welche Maßnahmen sollten dabei beachtet werden?
Ein Sicherheitsaudit kann durch interne oder externe Experten durchgeführt werden, um die Sicherheitsmaßnahmen eines Unternehmens zu überprüfen. Dabei sollten alle relevanten Bereiche wie physische Sicherheit, IT-Sicherheit, Datenschutz und Notfallplanung berücksichtigt werden. Die Ergebnisse des Audits sollten ausführlich dokumentiert und Verbesserungsvorschläge umgesetzt werden, um die Sicherheit des Unternehmens zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Sicherheitsaudit:
-
IT-Prüfung, Sicherheitsaudit und Datenschutzmodell, Taschenbuch von , Springer Fachmedien Wiesbaden GmbH, 978-3-658-17468-2It-prüfung, Sicherheitsaudit Und Datenschutzmodell, Taschenbuch Von, Springer Fachmedien Wiesbaden Gmbh, 978-3-658-17468-2, Seitenanzahl: 19837,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verschlüsselung und Innere Sicherheit, Taschenbuch von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1Verschlüsselung Und Innere Sicherheit, Taschenbuch Von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1, Seitenanzahl: 17189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Bedeutung von Sicherheit, Datenschutz und Vertrauen in der Cybersicherheit, Taschenbuch von Rajneesh Upadhaya, Verlag Unser Wissen,Die Bedeutung Von Sicherheit, Datenschutz Und Vertrauen In Der Cybersicherheit, Taschenbuch Von Rajneesh Upadhaya, Verlag Unser Wissen, 978-620-8-23912-1, Seitenanzahl: 5235,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein Sicherheitsaudit dazu beitragen, die Risiken für ein Unternehmen zu minimieren? Welche Schritte sind notwendig, um ein effektives Sicherheitsaudit durchzuführen?
Ein Sicherheitsaudit kann dazu beitragen, die Risiken für ein Unternehmen zu minimieren, indem es potenzielle Sicherheitslücken und Schwachstellen identifiziert. Um ein effektives Sicherheitsaudit durchzuführen, müssen zunächst die Ziele und Anforderungen des Unternehmens definiert werden. Anschließend sollten alle relevanten Systeme, Prozesse und Richtlinien überprüft und bewertet werden, um mögliche Sicherheitsrisiken zu identifizieren und geeignete Maßnahmen zur Behebung zu empfehlen. **
-
Was sind die Schlüsselaspekte, die bei einem Sicherheitsaudit berücksichtigt werden müssen?
Bei einem Sicherheitsaudit müssen die physische Sicherheit der Räumlichkeiten, die Zugriffskontrollen und die Datensicherheit überprüft werden. Zudem sollten auch die Sicherheitsrichtlinien und -verfahren des Unternehmens analysiert werden. Abschließend ist es wichtig, potenzielle Schwachstellen zu identifizieren und entsprechende Maßnahmen zur Behebung vorzuschlagen. **
-
"Welche Schritte sind notwendig, um ein umfassendes Sicherheitsaudit in einem Unternehmen durchzuführen?"
1. Identifizierung der zu überprüfenden Bereiche und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines umfassenden Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die Schritte, um ein effektives Sicherheitsaudit in einem Unternehmen durchzuführen?
1. Identifiziere die zu prüfenden Bereiche und erstelle einen Auditplan. 2. Führe eine gründliche Analyse der Sicherheitsmaßnahmen und -richtlinien durch. 3. Dokumentiere die Ergebnisse, identifiziere Schwachstellen und empfehle Maßnahmen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Sicherheitsaudit
-
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.129,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Daten durch XOR-Verschlüsselung und modifiziertes Bild mit zufälligem LSB, Taschenbuch von Owoidighe Abasi Ubon, Verlag Unser Wissen,Sicherheit Von Daten Durch Xor-verschlüsselung Und Modifiziertes Bild Mit Zufälligem Lsb, Taschenbuch Von Owoidighe Abasi Ubon, Verlag Unser Wissen, 978-620-4-84324-7, Seitenanzahl: 8854,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herausforderungen für die Cybersicherheit in der nationalen Sicherheit Äthiopiens, Taschenbuch von Seid Negash, Verlag Unser Wissen, 978-620-5-75395-8Herausforderungen Für Die Cybersicherheit In Der Nationalen Sicherheit Äthiopiens, Taschenbuch Von Seid Negash, Verlag Unser Wissen, 978-620-5-75395-8, Seitenanzahl: 7639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
"Was sind die wichtigsten Aspekte, die bei einem Sicherheitsaudit berücksichtigt werden sollten?"
Die wichtigsten Aspekte, die bei einem Sicherheitsaudit berücksichtigt werden sollten, sind die Identifizierung von Sicherheitslücken und Schwachstellen im System, die Überprüfung der Einhaltung von Sicherheitsrichtlinien und -standards sowie die Bewertung der Wirksamkeit von Sicherheitsmaßnahmen und -kontrollen. Es ist auch wichtig, die Risikobewertung und -management zu berücksichtigen, um potenzielle Bedrohungen und Auswirkungen auf die Sicherheit zu minimieren. Letztendlich sollte das Sicherheitsaudit dazu dienen, die Sicherheit des Unternehmens zu verbessern und die Vertraulichkeit, Integrität und Verfügbarkeit von Daten zu gewährleisten. **
-
"Welche Aspekte werden bei einem Sicherheitsaudit in einem Unternehmen in der Regel überprüft und bewertet?" "Wie kann ein erfolgreiches Sicherheitsaudit zur Identifizierung und Behebung von Sicherheitslücken in einer Organisation beitragen?"
Bei einem Sicherheitsaudit werden in der Regel Aspekte wie physische Sicherheit, IT-Sicherheit, Zugriffskontrollen und Sicherheitsrichtlinien überprüft und bewertet. Ein erfolgreiches Sicherheitsaudit kann dazu beitragen, potenzielle Sicherheitslücken aufzudecken, Schwachstellen zu identifizieren und Maßnahmen zur Behebung dieser Lücken zu empfehlen. Durch regelmäßige Sicherheitsaudits kann eine Organisation ihre Sicherheitsstandards verbessern und sich vor möglichen Sicherheitsrisiken schützen. **
-
Was sind die grundlegenden Schritte, um ein effektives Sicherheitsaudit in einem Unternehmen durchzuführen?
1. Identifiziere die zu überprüfenden Sicherheitsziele und -anforderungen. 2. Führe eine umfassende Analyse der aktuellen Sicherheitsmaßnahmen und -prozesse durch. 3. Entwickle und implementiere Maßnahmen zur Verbesserung der Sicherheit basierend auf den Ergebnissen des Audits. **
-
Wie kann man ein Sicherheitsaudit durchführen und welche Maßnahmen sollten dabei beachtet werden?
Ein Sicherheitsaudit kann durch interne oder externe Experten durchgeführt werden, um die Sicherheitsmaßnahmen eines Unternehmens zu überprüfen. Dabei sollten alle relevanten Bereiche wie physische Sicherheit, IT-Sicherheit, Datenschutz und Notfallplanung berücksichtigt werden. Die Ergebnisse des Audits sollten ausführlich dokumentiert und Verbesserungsvorschläge umgesetzt werden, um die Sicherheit des Unternehmens zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.